


KasperskyOS
от Лаборатория Касперского


Описание системы KasperskyOS
Информация о KasperskyOS
Краткий обзор KasperskyOS
KasperskyOS — это микроядерная ОС, предназначенная для надежной и устойчивой работы ИТ-систем с повышенными требованиями к информационной безопасности и устойчивости к кибератакам.
Программный продукт KasperskyOS (рус. КасперскийОС) от разработчика «Лаборатория Касперского» предназначен для обеспечения надёжной работы ИТ‑систем с повышенными требованиями к информационной безопасности. KasperskyOS является собственной разработкой «Лаборатории Касперского» и не основывается на каком-либо существующем проекте. В микроядре KasperskyOS всего около сотни тысяч строк кода — поверхность атаки минимальна. А за работоспособность в любых ситуациях отвечает строгая изоляция системных компонентов: даже если в каком-то из них произойдет сбой, ОС продолжит выполнять свои критические функции.
Инновационность KasperskyOS заключается в её микроядерной архитектуре с использованием технологий MILS и FLASK, которая делает систему устойчивой к кибератакам по своей природе.
KasperskyOS подходит компаниям крупного и среднего масштаба из критически важных отраслей — энергетики, телекоммуникаций, транспорта, промышленности и госсектора, где недопустимы сбои и утечки данных. Продукт ориентирован на пользователей, ответственных за развёртывание и эксплуатацию защищённых ИТ‑инфраструктур с жёсткими требованиями к кибербезопасности. Решение востребовано у ИТ‑директоров, руководителей служб информационной безопасности и инженеров по защите критически важных объектов.
В настоящее время (2026) развивается два направления коммерческого применения KasperskyOS. Во-первых, решение Kaspersky Thin Client, включающее в себя ПО для тонких клиентов, подключающихся к корпоративной инфраструктуре виртуальных рабочих столов. Во-вторых, доступно Kaspersky Automotive Secure Gateway — программное обеспечение для высокопроизводительных контроллеров «подключенных» автомобилей, совмещающее функции телематического блока и шлюза безопасности.
Функциональные особенности KasperskyOS:
- Микроядерная архитектура с минимизированной кодовой базой. В ядре системы реализовано порядка ста тысяч строк кода, что радикально сокращает потенциальную поверхность атаки. Такая компактность позволяет проводить полный формальный анализ кода, обеспечивая предсказуемость поведения системы и исключая скрытые уязвимости.
- Строгая изоляция компонентов посредством разделения доменов. Каждый процесс выполняется в собственном защищённом контейнере с чётко определёнными правами доступа. Взаимодействие между компонентами регламентируется политиками безопасности, что предотвращает распространение сбоев и компрометацию смежных модулей.
- Реализация модели MILS (Multiple Independent Levels of Security). Система поддерживает одновременную обработку данных различных уровней конфиденциальности в рамках единой платформы. Изолированные разделы гарантируют отсутствие перекрёстных утечек информации между зонами с разными требованиями к защите.
- Применение архитектуры FLASK для гибкого управления доступом. Механизм контекстно‑зависимого контроля прав позволяет настраивать детальные политики безопасности на основе типов объектов, субъектов и операций. Это обеспечивает гранулярное регулирование взаимодействий в системе без потери производительности.
- Гарантированное выполнение критических функций при сбоях. Благодаря модульной структуре и изоляции компонентов отказ отдельного процесса не влияет на работоспособность остальных служб. Система сохраняет базовые функции даже при нарушении целостности периферийных модулей, обеспечивая непрерывность ключевых операций.
- Встроенные механизмы верификации целостности компонентов. На этапе загрузки и в процессе работы выполняется проверка подлинности и неизменности исполняемого кода. Любые попытки модификации блокируются, что исключает запуск неавторизованного ПО и поддерживает доверенную среду исполнения.
- Поддержка формальной верификации безопасности. Архитектура системы позволяет применять математические методы доказательства корректности реализации политик безопасности. Это даёт возможность объективно подтверждать отсутствие уязвимостей и соответствие заданным требованиям защиты на уровне проектирования.

Микроядерная ОС для надежной и устойчивой работы ИТ-систем KasperskyOS от Лаборатории Касперского
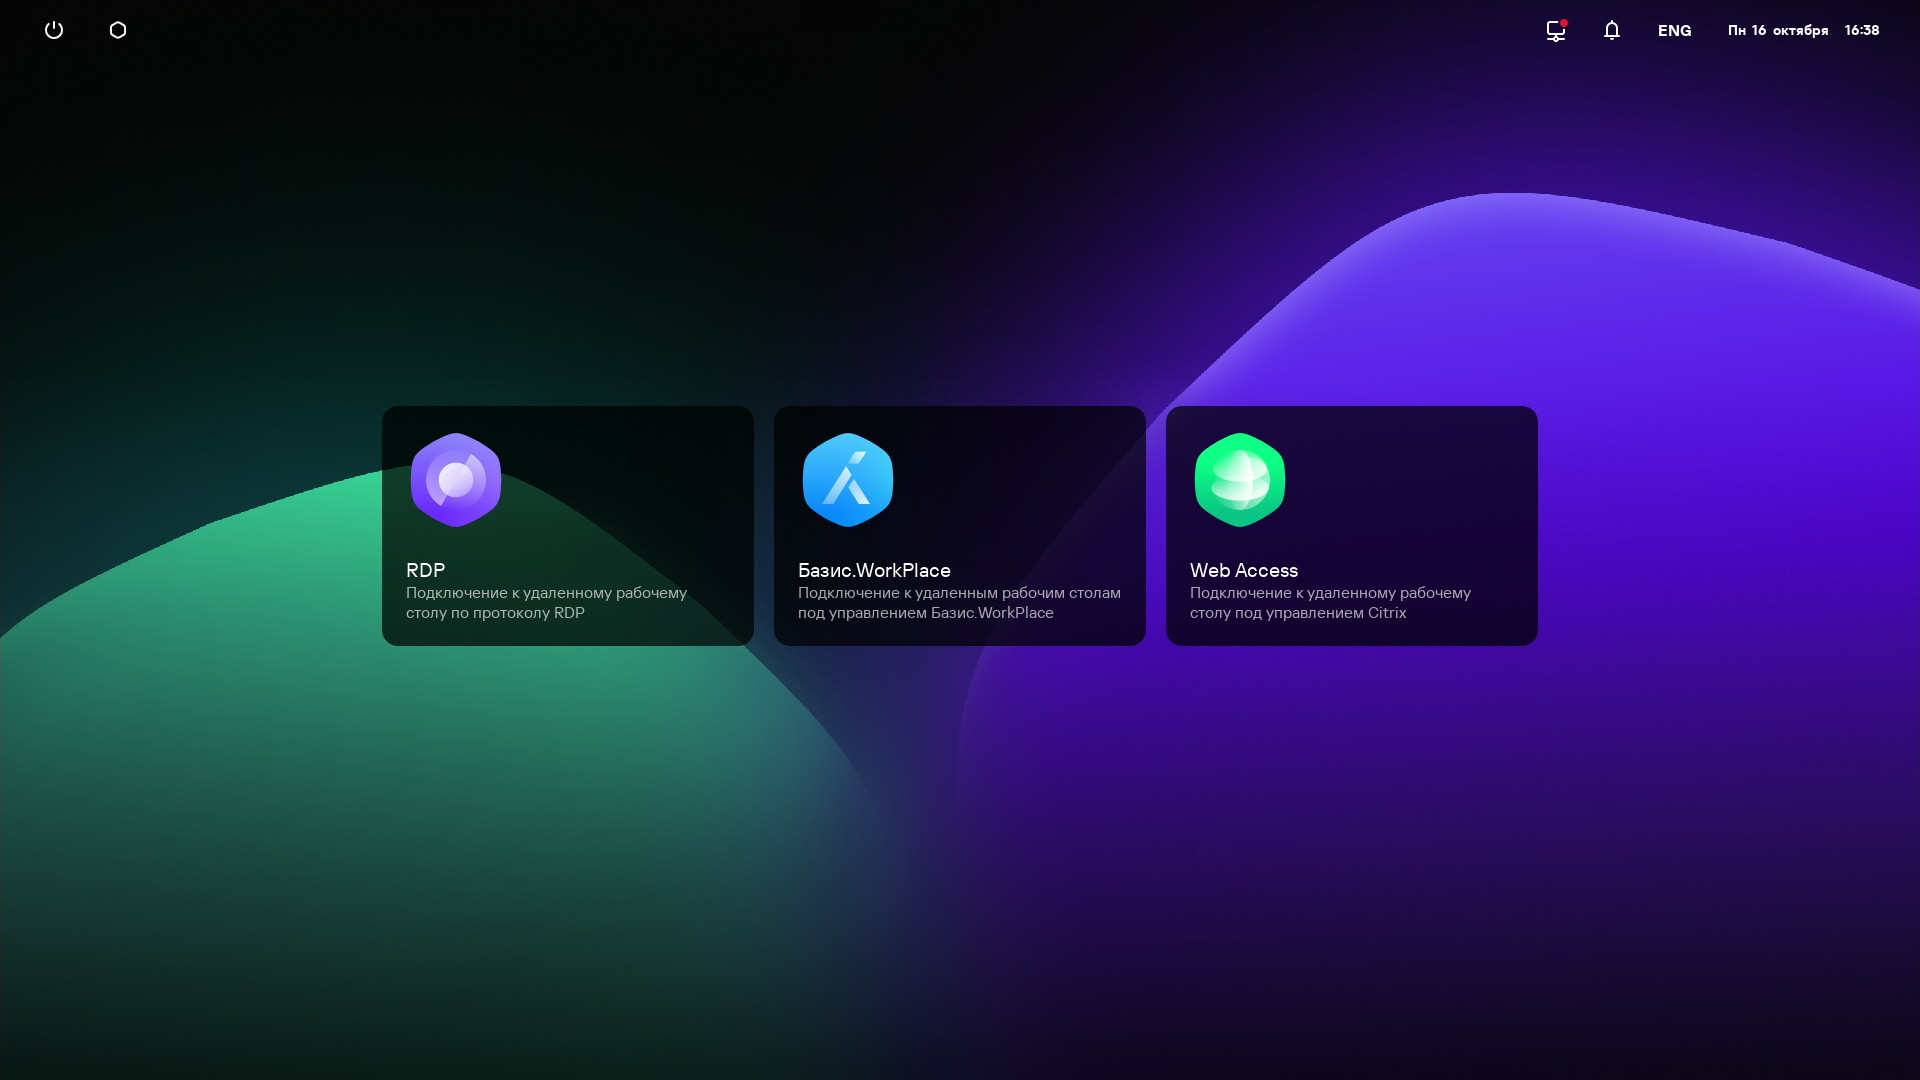
ОС для подключенных к Интернету встраиваемых систем с особыми требованиями к кибербезопасности KasperskyOS
Знак признания KasperskyOS
Вы из команды KasperskyOS?
Покупатели приходят сюда, чтобы решить, выбрать Ваш продукт или нет. Хотите улучшить профиль?
Запросить расширенное размещениеФункции
Разработчик системы KasperskyOS
Вопросы и ответы KasperskyOS
?
Как KasperskyOS интегрируется с существующими корпоративными информационными системами и сетевыми инфраструктурами?
Интеграция KasperskyOS с корпоративными информационными системами и сетевыми инфраструктурами осуществляется через стандартные протоколы и интерфейсы с учётом политик безопасности и требований к изоляции компонентов.
?
Какие инструменты разработки и отладки предоставляет KasperskyOS для разработчиков IoT-приложений?
KasperskyOS предоставляет разработчикам набор инструментов для создания и отладки IoT-приложений с учётом требований к безопасности и изоляции компонентов.
?
Можно ли использовать KasperskyOS без установки на собственные (частные) сервера, арендовать из публичного облака?
Нет, KasperskyOS не может быть развёрнуто на собственных серверах организации.
?
Каковы особенности лицензирования KasperskyOS и какие модели лицензирования предлагаются для различных сценариев использования?
Особенности лицензирования KasperskyOS зависят от сценариев использования и потребностей заказчика; модели лицензирования разрабатываются с учётом специфики отраслей и требований к развёртыванию ИТ-инфраструктур.
?
Какие меры предпринимаются в KasperskyOS для защиты данных при передаче между IoT-устройствами и сервером?
Для защиты данных при передаче между IoT-устройствами и сервером в KasperskyOS применяются механизмы верификации целостности и аутентификации, а также политики безопасности, регулирующие взаимодействие компонентов.
?
Предполагает ли KasperskyOS серверный вариант установки (или на частное облако)?
Нет, KasperskyOS не может быть развёрнуто на собственных серверах организации.
?
Какие устройства интернета вещей (IoT) поддерживают работу с KasperskyOS?
KasperskyOS поддерживает работу с различными устройствами интернета вещей, подходящими по аппаратным требованиям, включая устройства в сферах энергетики, телекоммуникаций, транспорта и промышленности.
?
Какие существуют варианты установки KasperskyOS?
Система KasperskyOS может быть установлена на: Встраиваемая система.
Популярные аналоги KasperskyOS

Amazon FreeRTOS
Amazon.com
Amazon FreeRTOS — это операционная система реального времени для микроконтроллеров, упрощающая разработку умных устройств для интернета вещей (ИВ)

МАКС ОСРВ
АстроСофт
МАКС ОСРВ — это операционная система реального времени для встраиваемых систем Интернета вещей: умных устройств, шлюзов и автономных компонентов

Новый аналитический отчет:
Информационно-аналитические системы и базы данных контрагентов. 2026
Узнать больше
РЕКОМЕНДАЦИЯ